TECHNOLOGIE – INTERNET – SÉCURITÉ
«Heartbleed», fenêtre ouverte pour pirates
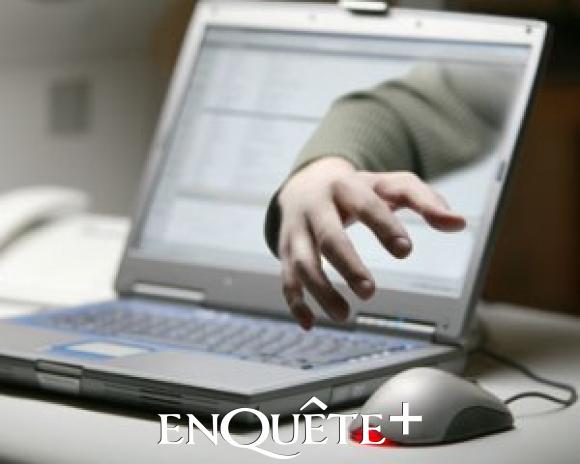
Détectée seulement ce mois-ci, alors qu’elle existe depuis plus de deux ans, la faille informatique «Heartbleed» touche presque l’essentiel des sites que fréquentent les internautes au quotidien et pourrait bien être l’indétectable cause de bien des piratages informatiques (et économiques).
«Heartbleed» est le nom donné à une faille de sécurité au sein d’un protocole informatique servant à sécuriser les échanges sur internet. Ledit protocole, baptisé OpenSSL, est utilisé par un très grand nombre de sites web qui s’en servent pour chiffrer le trafic entre leurs serveurs et leurs clients… En général, il est symbolisé par un petit cadenas qui s’affiche sur une page vous servant à accéder à votre boîte mail ou vos différents comptes en ligne ou lorsque l'URL d'un site commence par « https » (le « s » signifiant « sécurisé »).
Cette faille, «Heartbleed» (NLDR : saignement du cœur, en anglais) concerne donc tous les mots de passe, les identifiants et même les clés de chiffrement (code de cartes bancaires, etc.) personnels entrés par vous, internautes, sur des sites comme Yahoo, Facebook, Dropbox, Twitter, Gmail, YouTube et autres.
Découverte en début avril, soit près de deux ans après son apparition selon certaines sources, ce bug (dont l'origine se trouve être une erreur de programmation) permet, en théorie, à des pirates informatiques de pouvoir récupérer un grand nombre d'informations jusqu’alors considérées comme confidentielles…
Si l'ampleur des dégâts causés n'est pas connue, on sait par contre que son exploitation par des personnes mal intentionnées ne laisse aucune trace. En gros, on peut vous voler toutes vos données, sans que personne, pas même les sites sur lesquels vous les aviez entrées, ne s’en rende compte.
Après l'alerte mondiale lancée le lundi 7 avril qui précisait que le bug était présent dans toutes les versions des logiciels OpenSSL sorties depuis mars 2012, beaucoup de sites concernés par le problème disent avoir effectué la mise à jour nécessaire pour combler la faille de sécurité.
Ce qu’on ne dit souvent pas, par contre, c’est que si vous n’avez pas changé votre mot de passe ces dernières semaines, il y a toujours une chance pour qu’un pirate, quelque part, l’ait noté… Donc, la prudence voudrait que dès aujourd’hui, les utilisateurs des sites concernés changent leurs identifiants et leurs mots de passe, afin d'être sûrs que personne ne puisse se servir des données qui auraient pu être obtenues entre mars 2012 et le 7 avril.
Selon l'entreprise de sécurité californienne Sucuri Security, les 1 000 premiers sites les plus visités du web au monde sont aujourd’hui protégés contre la vulnérabilité Heartbleed. Sucuri Security conseille néanmoins aux internautes de se méfier des sites qui ne sont pas à jour en termes de certificats SSL, puisque, de l'aveu même des ingénieurs de Google ayant découvert Heartbleed, « l'exploitation de ce bug [par des pirates] ne laisse aucune trace anormale ».
Il est donc vivement recommandé de créer un nouveau mot de passe (qui ne soit pas « motdepasse » ou « 123456 », bien sûr !) pour tous vos comptes sur les sites ayant annoncé avoir fait une mise à jour d'OpenSSL.
Sophiane Bengeloun
Section: